Shadow IA: protéger ses données face à l'IA générative dans le navigateur
Thématiques

Publiée dans la base CyberSeren par Valentin Puccetti
Publiée le 04.10.2026

Shadow IA: protéger ses données face à l'IA générative dans le navigateur
Fiche pratique pour comprendre le « Shadow AI » : l'usage non encadré d'outils d'IA générative (ChatGPT, Copilot, Gemini…) au travail. Elle explique pourquoi le risque porte d'abord sur les données (copier-coller, envoi de fichiers, extensions de navigateur), pourquoi les protections réseau classiques ne le voient pas, et propose des bonnes pratiques pour encadrer ces usages sans les interdire. Destinée aux TPE/PME, collectivités, associations et aux médiateurs numériques qui les accompagnent.
2 VuesVues·0 Enregistrements
En quelques mois l'IA générative s'est invitée dans le quotidien des équipes : un commercial fait résumer un contrat, une responsable RH reformule une fiche de poste à partir de données réelles.
Quand ces usages se font sans cadre ni validation, on parle de « Shadow AI »: la version actuelle du Shadow IT, en plus rapide et en plus risqué.
Le problème n'est pas que les collaborateurs utilisent l'IA, c'est que la structure ne sait ni quelles données sortent, ni vers quel service, ni qui en est responsable
Pendant vingt ans, on a protégé un réseau: un pare-feu, un VPN, un domaine.
Aujourd'hui, les applications sont en ligne, les équipes télétravaillent et les prestataires se connectent depuis leurs propres machines.
Résultat: la donnée la plus sensible transite par un onglet, parfois sur un appareil personnel, vers un service que la structure ne maîtrise pas. Un pare-feu classique ne voit qu'un flux chiffré vers un site légitime.
Il ne sait pas qu'un IBAN ou une liste de clients vient d'être collé dans une conversation avec une IA.

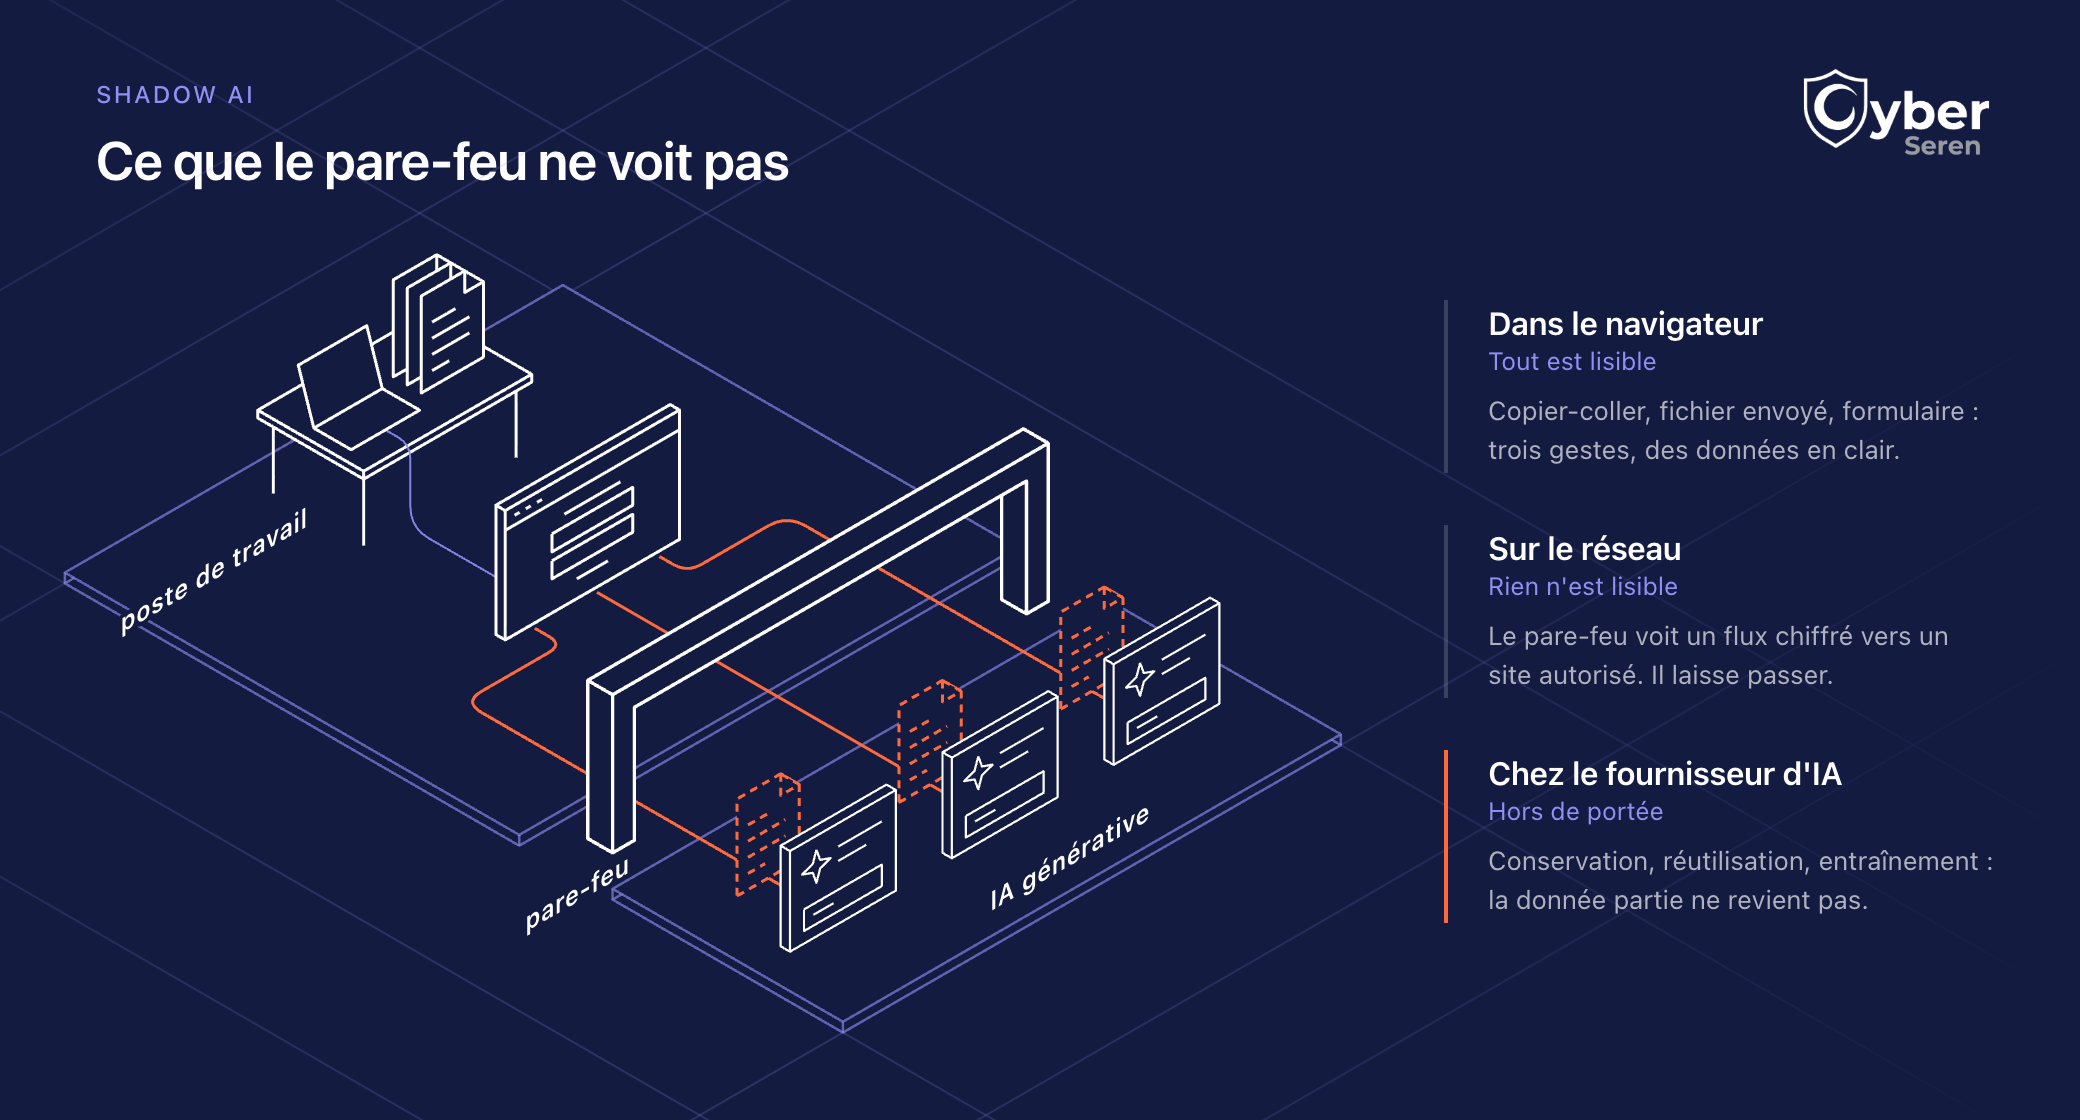
Un risque qui porte d'abord sur les données
La donnée qui part ne revient pas. Une fois un document confidentiel envoyé à un service d'IA grand public, on perd le contrôle sur sa conservation, sa réutilisation, voire son intégration à un jeu d'entraînement.
Les gestes à risque sont d'une grande banalité, et c'est ce qui les rend dangereux :
Copier-coller des données personnelles ou des identifiants dans une conversation
Envoyer un fichier : contrat, export de fichier clients, tableur RH
Remplir un formulaire sur un service dont on ne connaît pas les conditions
Installer des extensions de navigateur qui lisent le contenu des pages.
Encadrer plutôt qu'interdire : 6 bonnes pratiques
Interdire l'IA ne fonctionne pas: les usages continuent, simplement hors de vue. Mieux vaut poser un cadre clair.
Faire l'état des lieux: demander aux équipes quels outils d'IA elles utilisent déjà, et pour quoi faire, sans chercher de coupable.
Écrire une règle courte: quelques lignes dans une charte, qui disent quels outils sont autorisés et pour quels usages.
Définir ce qui ne doit jamais être saisi: données personnelles, données de santé, identifiants et mots de passe, documents contractuels ou financiers.
Anonymiser avant de soumettre: remplacer les noms, coordonnées et montants par des valeurs fictives quand on veut faire reformuler ou résumer un texte.
Régler les outils retenus: privilégier les offres professionnelles et vérifier dans les paramètres si les conversations servent à entraîner le modèle.
Maîtriser les extensions du navigateur: n'installer que celles dont on a besoin, depuis une source connue, et faire le tri régulièrement.
Ces règles se transmettent bien en atelier: faites lister aux participants ce qu'ils ont déjà confié à une IA, puis classez ensemble ce qui posait problème.
Et côté outils ?
Pour les structures qui veulent aller plus loin, il existe des « navigateurs d'entreprise sécurisés ».
Ils appliquent les règles là où la donnée est lisible, dans la page elle-même : blocage du copier-coller ou de l'envoi de fichiers vers certains sites, masquage des données sensibles à l'écran, gestion des extensions, règles différentes selon l'outil d'IA.
Ils fournissent aussi une visibilité sur les outils réellement utilisés, ce qui permet de sortir le Shadow AI de l'ombre.
Ces solutions ne remplacent pas le cadre et la sensibilisation : elles les prolongent.
Article d'origine sur le blog CyberSeren.
1 clic sur ce lien
Ressource enregistrée dans 0 collections
Thématiques
Type de ressource
Bénéficiaires
Secteurs professionnels
Licence Etalab 2.0 Ouverture dans un nouvel onglet· Attribution de la source d'information